
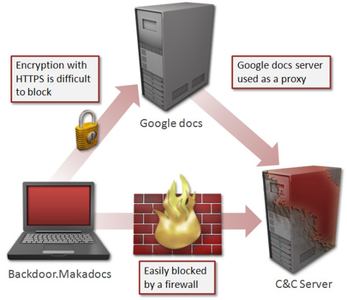
Както се казва още топъл-топъл новият Windows 8 вече стана жертва на т.нар. malware. Атаката идва от троянския кон Backdoor.Makadocs, който се разпространява чрез rtf и Word-документи под име Trojan.Dropper.
Освен, че заразява щастливите притежатели на последната версия на „прозорците“ – Windows 8, този пакостник най-безцеремонно се възползва от Google Docs, за да осъществи връзка с командния си сървър.
Хакерите са успяли да подчинят услугата на Google заради функцията за предварителен преглед на документи, което се случва в облака и дава достъп до файлове, съхранявани на сървър. Троянският кон, препускайки нехайно из полетата на операционната ви система заобикаля HTTPS протокола, разчитайки на този експлойт.
От Google вече готвят хайка срещу авторите на въпросното конче.
За автора
